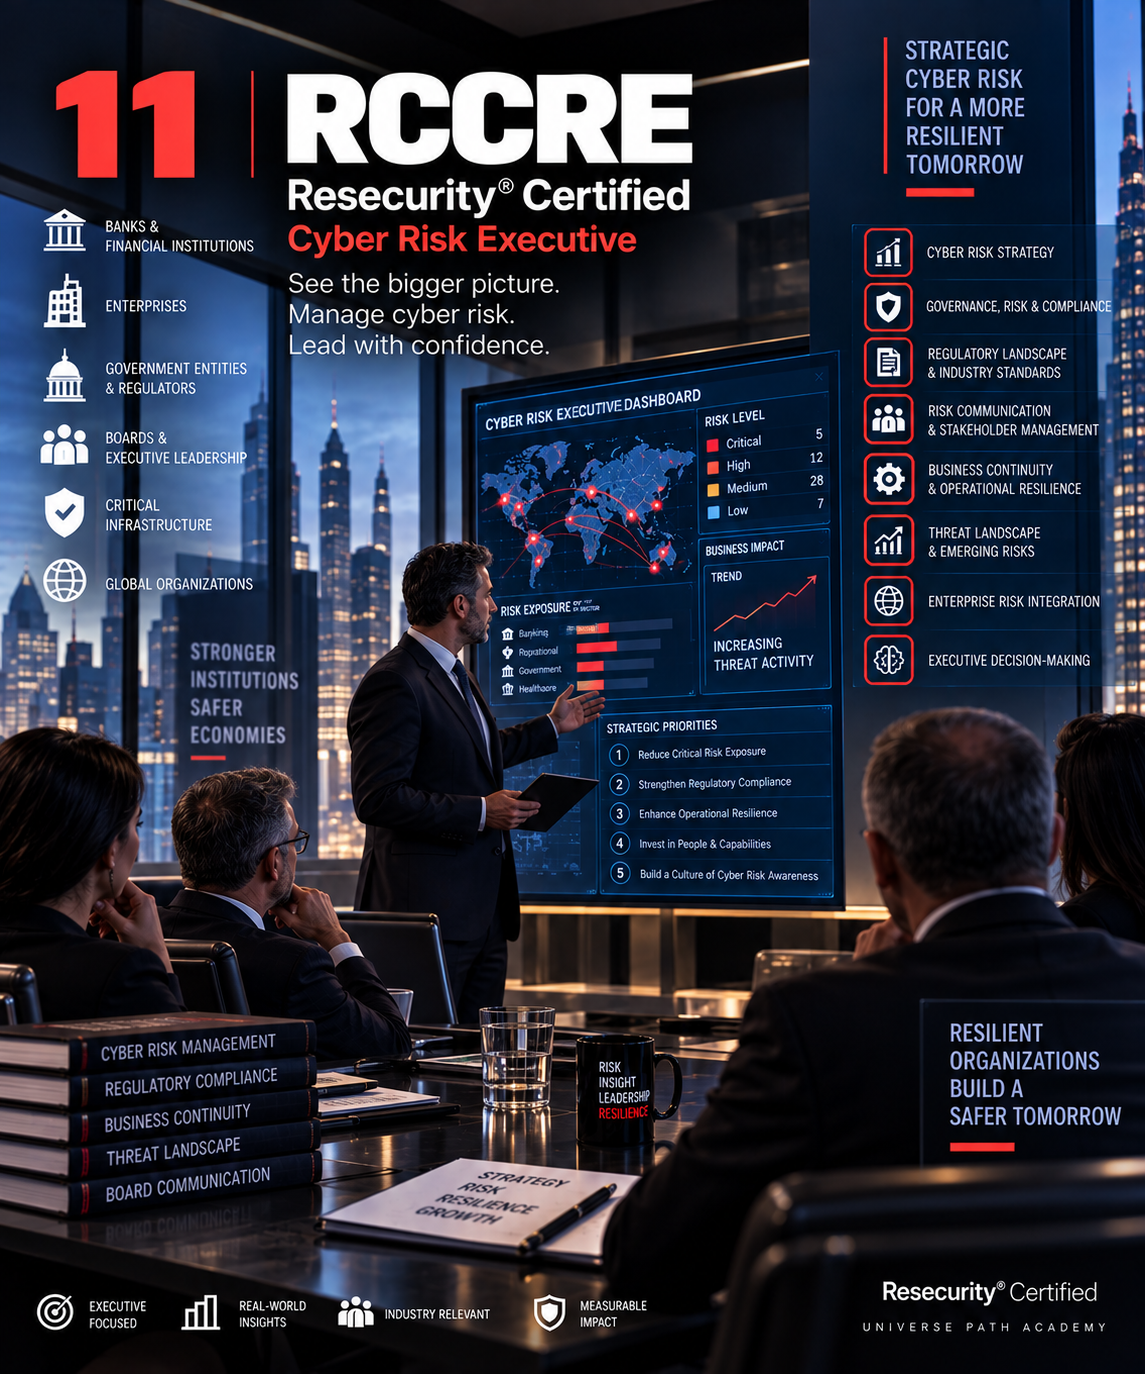
Resecurity® Certified Cybersecurity Risk Executive
Translate cyber exposure into enterprise decisions.
An executive-level programme designed to equip senior leaders with the ability to govern cybersecurity as an enterprise risk, establish risk appetite and accountability, evaluate cyber-risk scenarios, prioritize security investment, assess third-party and supply-chain exposure, interpret cyber-risk metrics and lead strategic decisions during major cyber incidents. The programme addresses the business, financial, operational, regulatory and reputational dimensions of cybersecurity.
• CISOs • Aspiring CISOs • CIOs • Chief Risk Officers • Chief Compliance Officers • Risk & Compliance Executives • Senior Cybersecurity Executives • Enterprise Risk Managers • Board Members • Executive Committee Members • Senior Managers accountable for cyber-risk governance
- Participants should be able to:
- • Frame cybersecurity as measurable enterprise and financial risk.
- • Establish cybersecurity governance and accountability.
- • Define cyber-risk appetite and tolerance.
- • Evaluate cyber-risk scenarios based on business impact and likelihood.
- • Translate technical findings into business consequences.
- • Estimate financial and operational impact.
- • Prioritize cybersecurity investments based on risk reduction and business value.
- • Assess third-party, supply-chain and concentration risks.
- • Interpret cybersecurity KPIs, KRIs and management dashboards.
- • Challenge technical recommendations from a business-risk perspective.
- • Develop board- and regulator-ready cybersecurity reporting.
- • Lead strategic decision-making during major cyber crises.
- • Develop a strategic cybersecurity risk-transformation roadmap.
Participants should have: • Senior professional or management experience • Familiarity with organizational risk concepts • General understanding of cybersecurity • Experience making or supporting business decisions • Responsibility for technology, risk, compliance, security or organizational resilience Technical cybersecurity specialization is not required.